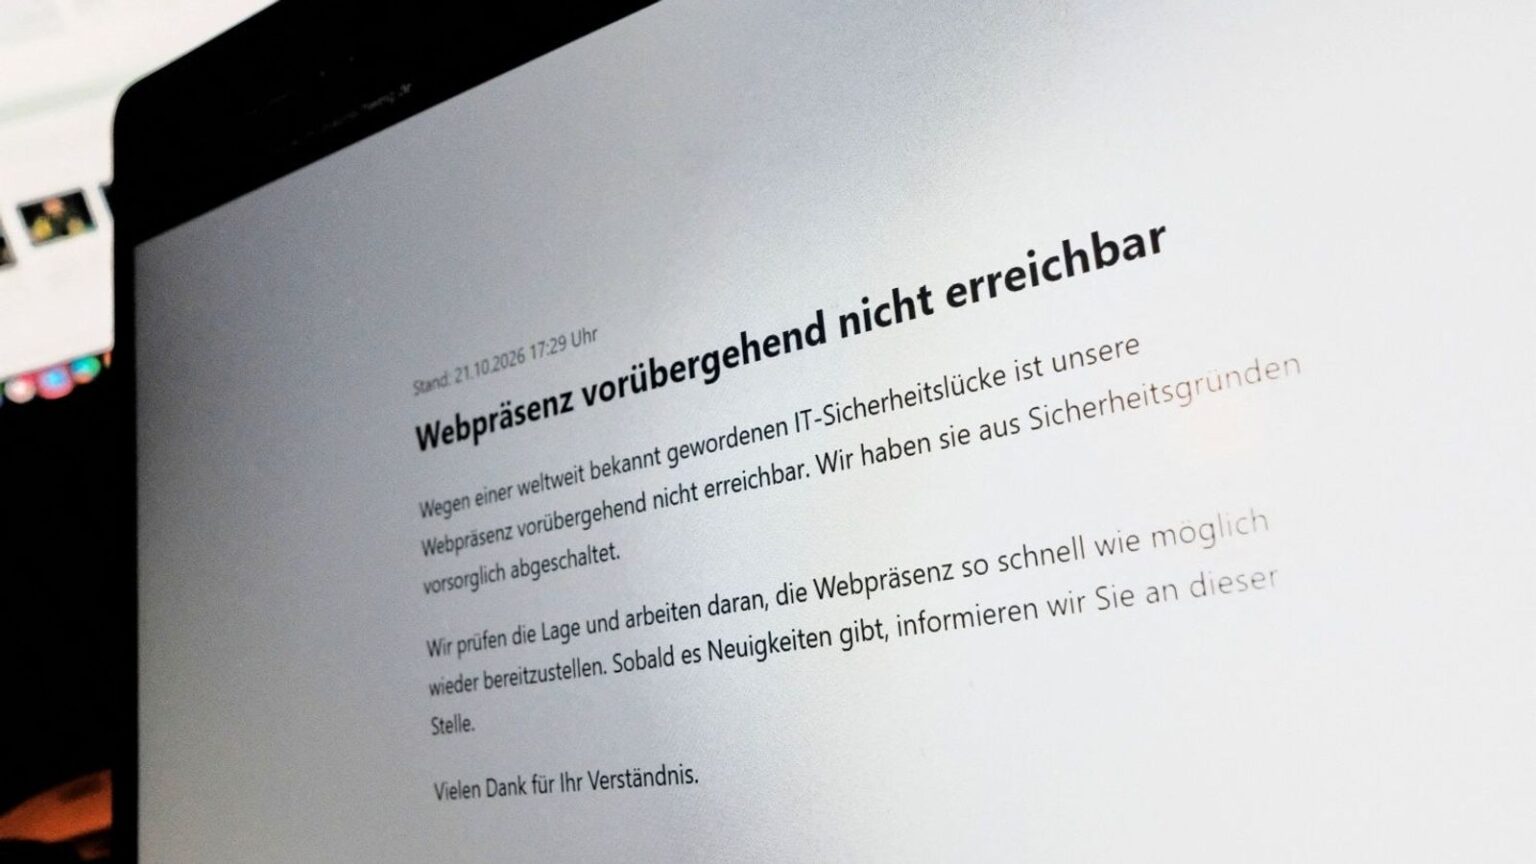

Es war kein Cyberangriff, wegen dem am Mittwoch zahlreiche Internetseiten mindestens eine Weile lang nicht erreichbar waren. Es war eine Vorsorgemaßnahme. In der weltweit weit verbreiteten PHP-Programmiersprache mussten Sicherheitslücken behoben werden. Die wichtigsten Infos im Überblick.
Was ist PHP?
Die Programmiersprache PHP ist einer der zentralen Bausteine in Webanwendungen weltweit, erklärt das Bundesamt für Sicherheit in der Informationstechnik (BSI). Sie steckt zum Beispiel im Open Source Projekt „WordPress“, mit dem zahlreiche Internetseiten entstanden sind, und findet von einfachen Blogs über Online-Shops bis hin zu großen News-Webseiten Verwendung. Sie wird von einer Stiftung, der PHP-Foundation, betreut. Diese ist nach eigenen Angaben „ein Kollektiv von Menschen und Organisationen, die das Ziel vereint, die langfristige Prosperität der PHP Sprache sicherzustellen“.
Um welche Sicherheitslücke geht es?
Es sind sogar gleich zwei Schwachstellen im Kern der Software aufgefallen. Sie haben den gemeinsamen Namen „php2shell“ und tragen die offiziellen Kennungen CVE-2026-109618 und CVE-2026-109619. Sie sind Jahrzehnte alt, wurden aber erst im August 2026 bekannt. Die Sicherheitsfirma Calif und der ChatGPT-Entwickler OpenAI entdeckten sie unabhängig voneinander am selben Tag.
Seither arbeiteten PHP-Entwickler vertraulich an einer Software zur Behebung des Problems. Detaillierte Informationen zur Schwachstelle gelangten aber kurz vor der geplanten Veröffentlichung des Updates unbeabsichtigt an die Öffentlichkeit. Daher steht die gesamte globale IT-Branche unter erheblichem Zeitdruck.
Worin liegt das Risiko?
Das Bundesamt für Sicherheit in der Informationstechnik warnt, wer die PHP-Schwachstellen kennt, könne massive Angriffskampagnen durchführen und IT-Systeme aus den unterschiedlichsten Anwendungsbereichen in Bedrängnis bringen. Es hat die Warnstufe „3 /Orange“ ausgerufen.
Die Angriffe könnten etwa darin bestehen, dass Kriminelle die Webseiten übernehmen und die Texte, Töne und Bilder darauf verändern und zum Beispiel Propaganda auf die Seiten stellen. Sie könnten sensible Daten stehlen oder Daten verschlüsseln und für die Freigabe Lösegeld fordern. Sie könnten die gekaperten Websites auch für weitere Cyberattacken nutzen.
Branchenexperten befürchten, dass Kriminelle automatisierte Skripte einsetzen, um ungeschützte Server im Internet in Sekundenschnelle aufzuspüren.
Was sollen Betreiber von Webseiten tun?
Betreiber von Webseiten, für die PHP eingesetzt wird, müssen Reparatursoftware einspielen, um sich zu schützen. Diese sogenannten Patches stehen seit 21. Oktober um 16 Uhr bereit. Laut BSI-Vizepräsident Thomas Caspers besteht „unverzüglicher Handlungsbedarf“. Das Bundesamt hatte im Vorfeld dazu aufgerufen, IT-Personal dafür bereitzuhalten – und wenn das nicht möglich ist, lieber offline zu gehen.
Was sind die Folgen in Bayern?
Die Polizei in Bayern, die Staatsregierung und zahlreiche weitere Behörden und Institutionen sind am Mittwochnachmittag sicherheitshalber offline gegangen, bis die Updates aufgespielt und die Internetseiten damit wieder sicher waren. Auch die Technische Universität München, die Universitäten Würzburg und Regensburg, die Landeshauptstadt München, das Universitätsklinikum Nürnberg sowie Unternehmen nahmen vorsorglich ihre Seiten vom Netz.
Einige Institutionen sind inzwischen wieder online, andere wie das bayerische Ministerium für Digitales ist noch immer nicht zu erreichen (Stand: 7.40 Uhr). Weltweit sorgte die PHP-Sicherheitslücke für Abschaltungen von Websites. Ob Kriminelle sie bereits für Cyberangriffe nutzen konnten, wird sich möglicherweise erst in einigen Wochen herausstellen.
Was können normale Internetnutzer tun?
Wer mit dem Smartphone oder dem Desktopcomputer im Internet surft, kann nichts unternehmen. Die Sicherheitslücke befindet sich nicht auf seinem Gerät, sondern auf den Servern im Hintergrund. Verbraucher können nur hoffen, dass ihre Daten nicht durch Cyberangriffe infolge der PHP-Panne missbraucht werden.
Mit Informationen von dpa, Reuters und AFP