
Gefährlicher Fehler ermöglicht vollständige Serverübernahme
Von einfachen Blogs über Onlineshops bis zu großen Nachrichtenportalen: Die Programmiersprache PHP ist weltweit verbreitet. Experten schätzen, dass allein mit WordPress weltweit zwischen 400 und 500 Millionen Webseiten betrieben werden. Unter dem Namen „PHP2Shell“ warnen Sicherheitsexperten vor gleich zwei kritischen Schwachstellen im Kern der Software. Durch sie könnten Kriminelle ohne vorherige Anmeldung aus der Ferne einen eigenen Schadcode auf den betroffenen Servern ausführen und damit die Webseiten praktisch übernehmen. Sie könnten sensible Informationen von Datenbanken abgreifen oder die Infrastruktur für weitere Cyberattacken missbrauchen.
Während PHP-Experten noch an Software zur Schadensbehebung arbeiteten, gelangten offenbar detaillierte Informationen zur Schwachstelle unbeabsichtigt an die Öffentlichkeit. Daher steht die gesamte globale IT-Branche aktuell unter erheblichem Zeitdruck. Branchenexperten befürchten, dass Kriminelle bereits in Kürze automatisierte Skripte einsetzen werden, um ungeschützte Server im Internet im Sekundentakt aufzuspüren und zu kapern. Erste Angreifer hätten die Schwachstellen bereits ausgenutzt, warnte Dane Knecht, Technologiechef der Cybersicherheitsfirma Cloudflare, auf dem Kurznachrichtendienst X.
Normale Internetnutzer können nichts tun
Kriminelle könnten mithilfe Künstlicher Intelligenz (KI) potenziell weltweit Millionen Rechner angreifen, sagte Cybersicherheitsexperte Lukasz Olejnik vom King’s College in London. Sie müssten lediglich das Internet nach Systemen durchsuchen, auf denen veraltete PHP-Versionen laufen. Gefährdet seien vor allem Internetseiten von Einzelpersonen oder kleinen Organisationen, die nur über begrenzte technische Ressourcen verfügten.
Für normale Internetnutzer besteht beim alltäglichen Surfen auf dem Smartphone oder PC kein direkter Handlungsbedarf. Die Sicherheitslücke befindet sich nicht auf ihren Geräten, sondern auf den Servern im Hintergrund. Betroffen können Verbraucher trotzdem sein – etwa durch Ausfälle wichtiger Onlinedienste oder potenzielle Datenabflüsse auf nicht rechtzeitig geschützten Webseiten.
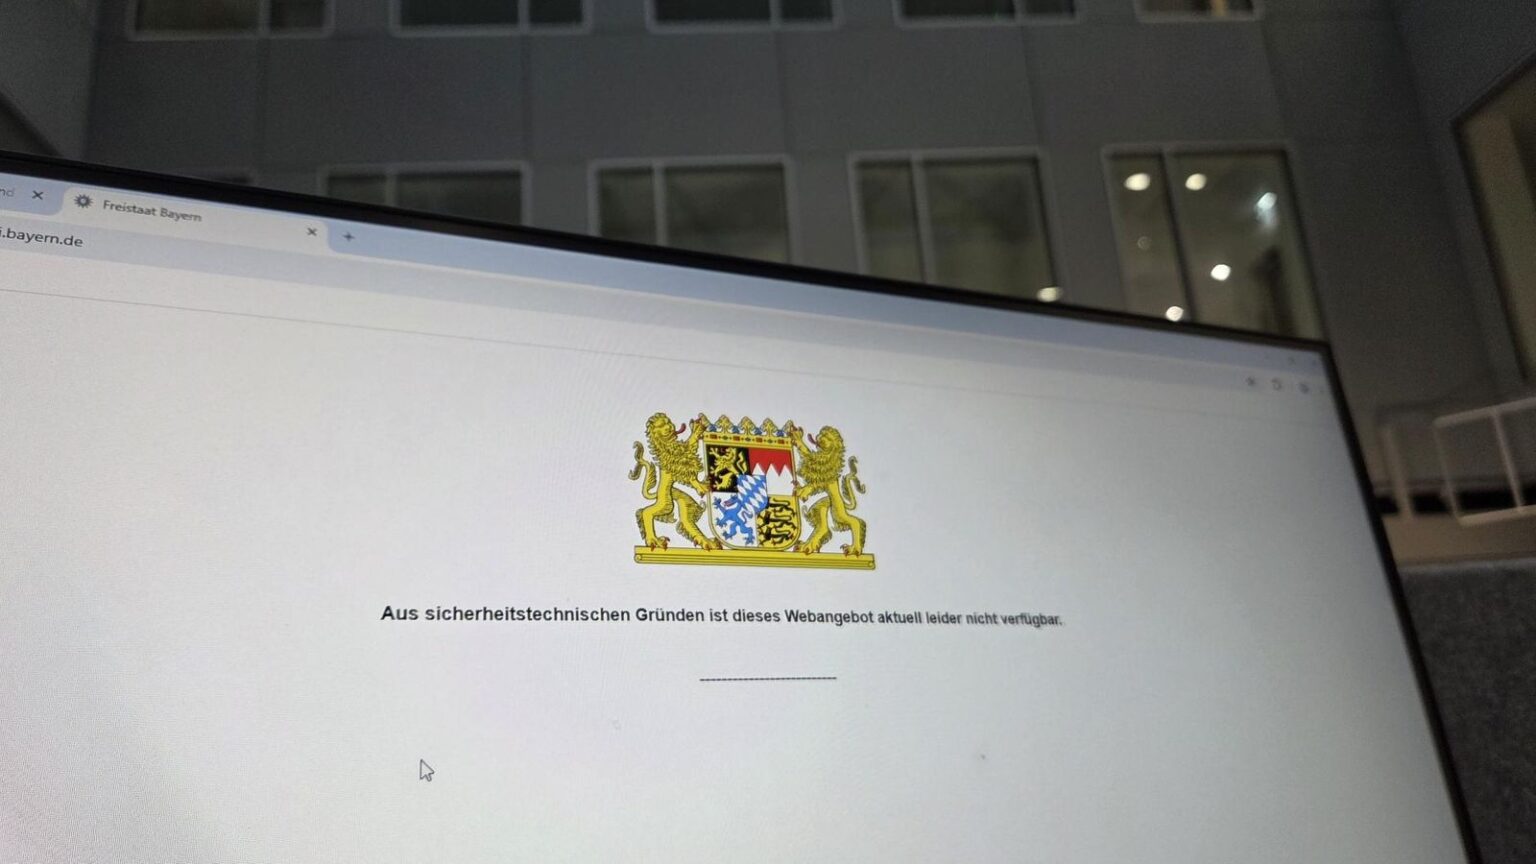
Baden-Württembergs Innenminister Manuel Hagel (CDU) sagte, der Vorfall zeige erneut, dass sich die Cybersicherheitslage weiter verschärfe: „Wir müssen deshalb jederzeit in der Lage sein, exponierte Systeme bei akuten Gefährdungen kurzfristig vom Netz zu nehmen, um Schaden abzuwenden.“
Mit Informationen von dpa und Reuters