
Hacker drehen Kühlung auf 50 Grad Plus
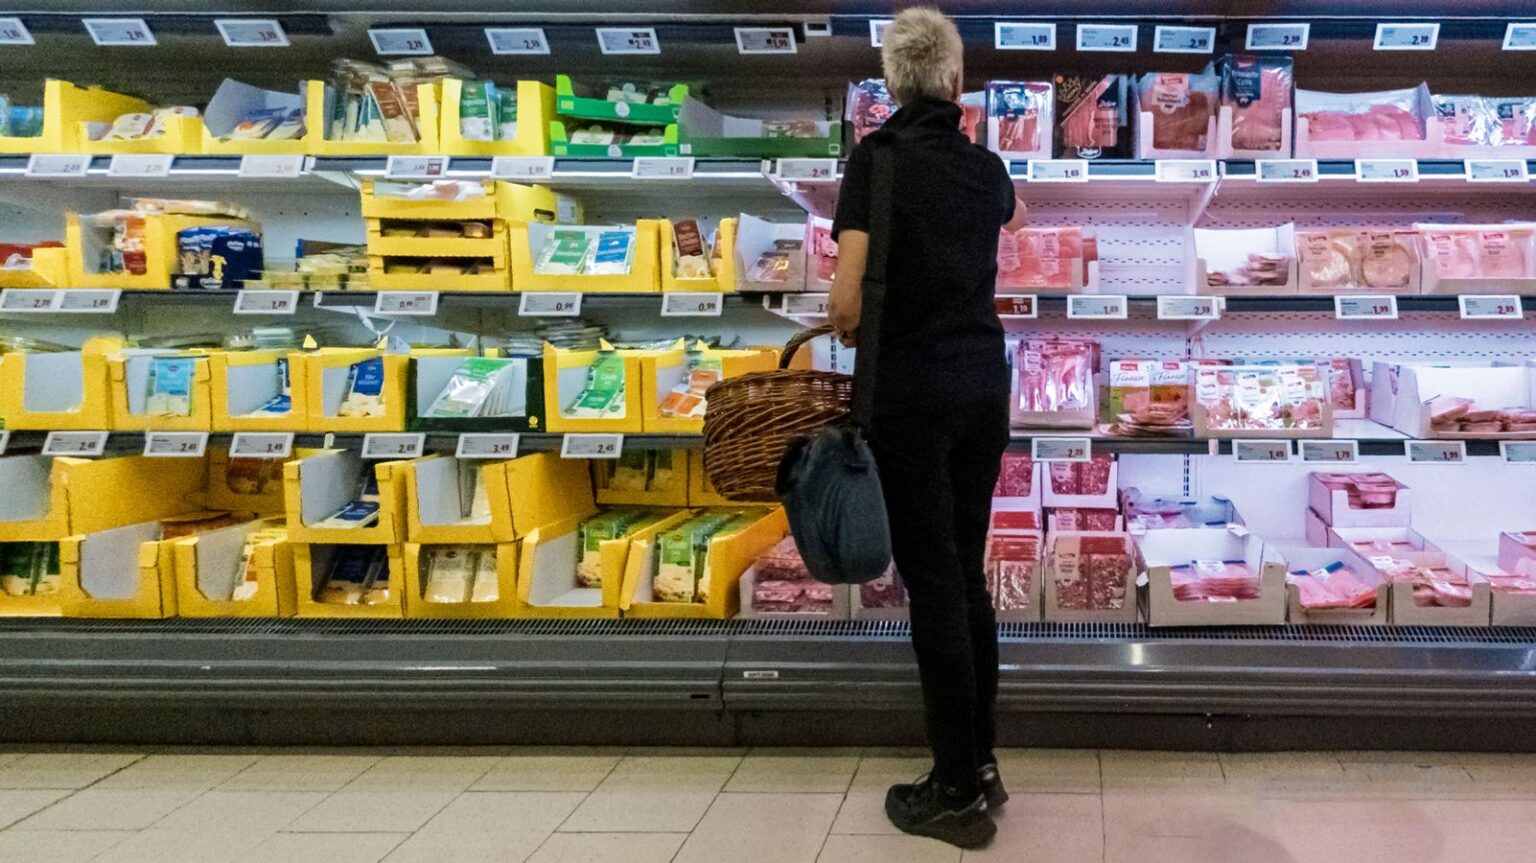
Die aktuellen Cyberangriffe auf zahlreiche Supermärkte in Frankreich und den Niederlanden haben beträchtlichen Schaden angerichtet. Die Kriminellen ließen viele Kühlregale aus der Ferne auf 50 Grad hochheizen. Folge: Allein in Frankreich musste in vielen hundert Filialen der Märkte von Intermarché, Leclerc, Carrefour und Monoprix Tiefkühlkost weggeworfen werden. Ein Manager sprach von einem nie dagewesenen Anschlag auf die Lebensmittelversorgung der Franzosen. Problematisch ist dabei nicht nur der konkrete Schaden, sondern auch die Verunsicherung in der Bevölkerung, die sich in Debatten über die Versorgungssicherheit bei Lebensmitteln widerspiegelt.
Danfoss beliefert Frankreich und Deutschland
Einer der großen Zulieferer für Supermarkt-Kühlungen ist Danfoss. Das dänische Unternehmen versorgt nicht nur französische, sondern auch viele deutsche Ketten mit seiner Technik. Eine Anfrage von BR24 an das Unternehmen mit der Frage, was nun getan werde, um die Hacker aus deutschen Supermärkten fernzuhalten, blieb unbeantwortet. Für die bayerischen Einzelhändler versucht unterdessen der zuständige Verband HBE, die Lage einzuordnen.
„In Deutschland wird mehr auf Sicherheit geachtet“
Pressesprecher Bernd Ohlmann schätzt, dass in Bayern rund 500 ähnliche Kühlgeräte im Einsatz sind wie in Frankreich. Allerdings ist er überzeugt, dass hierzulande mehr auf die Sicherheit geachtet werde. Hiesige Einzelhändler hätten die Vorfälle in Frankreich und den Niederlanden zudem dazu genutzt, ihre Software jetzt auf den neuesten Stand zu bringen. Wobei Ohlmann die Sicherheitsmaßnahmen, die Edeka, Rewe oder Lidl genau ergriffen haben, nicht im Detail kennt.
Das zuständige Bundesamt für Sicherheit in der Informationstechnik rät zudem, den direkten Zugriff aus dem Internet auf Steuerungssysteme zu unterbinden und sogenannte virtuelle private Netzwerke (VPN) zu nutzen.
Waren vernetzte Kühlsysteme nicht geschützt?
Anders als etwa beim Smart-Home ist in Supermärkten meist nicht jede einzelne Kühltruhe via WLAN mit dem Internet verbunden. Die Geräte werden vielmehr kombiniert von einem Server aus gesteuert, etwa über eine Software von Danfoss. Wie der dänische Anbieter in seiner Online-Beschreibung (externer Link) erklärt, wird großer Wert auf Sicherheit gelegt. Allerdings lassen sich manche Security-Schranken von den Ladenbetreibern auch ausschalten, wenn diese das wünschen.
Dadurch wird die Vernetzung in manchen Fällen womöglich zwar einfacher, aber auch unsicherer. Hacker bekommen zum Beispiel leichter Zugriff, wenn der Kühlschrank anstatt über den sicheren Internetstandard „https“ nur über das ältere, aber weniger geschützte „http“ verbunden wird. In Frankreich haben die Cybersicherheitsbehörden den Vorfall untersucht (externer Link) und inzwischen bestätigt, dass die Danfoss-Software betroffen war. Außerdem haben die Hacker demnach auch zwei Produkte des US-Kühlsysteme-Herstellers Copeland erfolgreich attackiert.
Lebensmittel-Versorgung nicht in Gefahr
Bislang sind hierzulande kaum Attacken auf Supermärkte bekannt. Große Vorfälle, wie jene in Frankreich und den Niederlanden, habe es in Deutschland nie gegeben, betont Alina Thieme vom Bundesverband des Deutschen Lebensmittelhandels. Und ihr ist wichtig, klarzustellen, dass in keinem Fall die Versorgung mit Lebensmitteln bedroht sei. Selbst bei größeren Vorfällen wie in Frankreich bestünde keine Gefahr: „Selbst wenn jetzt mal die Kühltheke ausfällt, dann kaufe ich halt was anderes oder kann auch als Händler etwas anderes anbieten.“