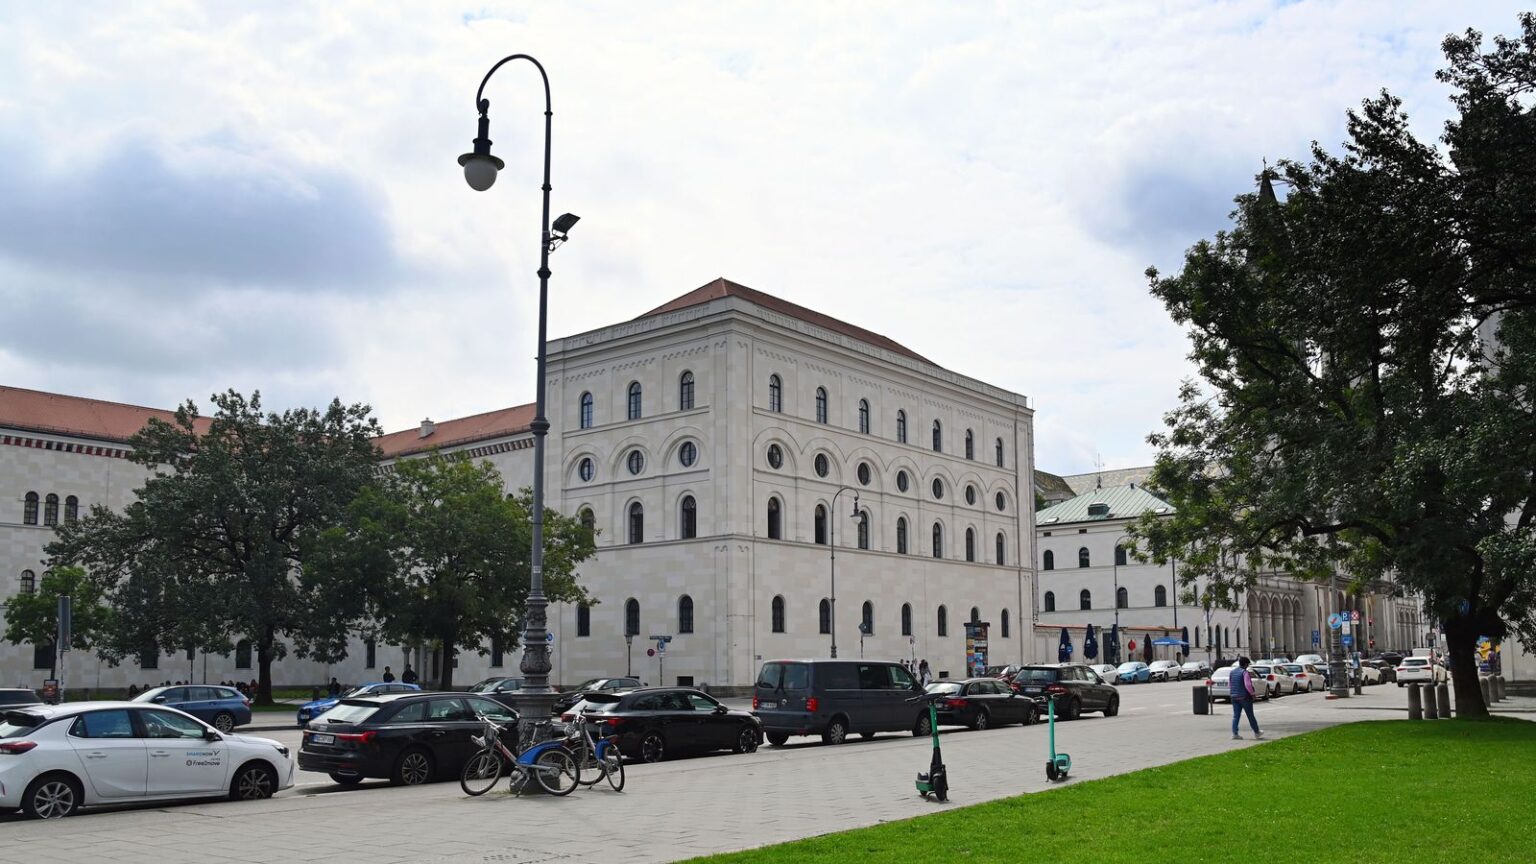

Das neue Semester steht vor der Tür. Doch an der Ludwig-Maximilians-Universität München (LMU) können sich Studierende zeitweise nicht einschreiben oder für Kurse anmelden. Der Grund: ein Hackerangriff. Unbekannte haben sich Zugang zu einem Computersystem mit persönlichen Daten verschafft. Die Universität geht davon aus, dass Informationen tatsächlich abgerufen wurden. Wie viele Menschen betroffen sind, ist bislang unklar.
Auch Bankverbindungen könnten betroffen sein
Die LMU entdeckte den Einbruch am 16. September und nahm das betroffene System umgehend vom Netz. Drei Tage später machte die Universität den Vorfall öffentlich. Die Liste der potenziell kompromittierten Daten ist lang: Angreifer könnten neben Namen, Geburtsdaten, Anschriften und Bankverbindungen auch Krankenversicherungsnummern und Details zur Studienfinanzierung erbeutet haben. Entwarnung gibt die LMU hingegen bei Passwörtern, Benutzerkennungen sowie Prüfungs- und Studienleistungen.
Möglicherweise sind mehr als 50.000 Menschen betroffen
Der Angriff könnte dabei deutlich mehr Menschen betreffen als zunächst angenommen. Möglicherweise sind nicht nur neu eingeschriebene, sondern auch längst immatrikulierte Studierende von dem Datenabfluss betroffen. Im vergangenen Wintersemester waren an der LMU mehr als 52.000 Menschen eingeschrieben. Ob auch Daten ehemaliger Studierender abgeflossen sind, ist noch nicht abschließend geklärt.
Was können Kriminelle mit den Daten anfangen?
Besonders problematisch ist die Kombination verschiedener persönlicher Informationen. Betrüger könnten sich beispielsweise als Mitarbeiter einer Bank oder Krankenkasse ausgeben. Mit den erbeuteten Daten könnten sie glaubwürdiger auftreten und versuchen, Betroffene dazu zu bringen, Geld zu überweisen oder weitere persönliche Informationen preiszugeben. Auch unberechtigte Abbuchungen oder Bestellungen unter fremdem Namen sind denkbar. Ob die LMU-Daten bereits für solche Zwecke verwendet wurden, ist nicht bekannt.
Was Studenten jetzt tun sollten
Betroffene sollten ihre Kontobewegungen kontrollieren und verdächtige Nachrichten besonders sorgfältig prüfen. Bei unerwartete Zahlungslinks oder Anhängen ist besonders viel Misstrauen angebracht. Außerdem kann es sinnvoll sein, nach einigen Wochen eine kostenlose Selbstauskunft bei der Schufa einzuholen. So könnten Betroffene gegebenenfalls erkennen, ob jemand unter ihrem Namen Verträge abgeschlossen hat.
Wer steckt hinter dem Angriff?
Die LMU geht nach Angaben einer Sprecherin von externen Angreifern aus. Bislang habe es weder eine Kontaktaufnahme durch die Täter noch einen Erpressungsversuch gegeben. Die Zentralstelle Cybercrime Bayern und das Landeskriminalamt ermitteln wegen des Verdachts des Ausspähens von Daten. Wer hinter dem Angriff steckt und welches Ziel die Täter verfolgen, bleibt ungeklärt.
Einschreibefristen werden verlängert
Neben dem Einschreibungssystem wurden weitere Dienste vorsorglich abgeschaltet. Studierende können deshalb teilweise auch nicht auf ihre Leistungsnachweise zugreifen. Ein Prüfungsamt der LMU warnt vor möglichen Verzögerungen bei der Bearbeitung von Anträgen. Bereits abgeschlossene Einschreibungen bleiben gültig. Betroffene Fristen sollen verlängert werden. Wann alle Systeme wieder funktionieren, ist unklar.
Werden solche Angriffe künftig häufiger?
Künstliche Intelligenz könnte Cyberangriffe künftig erleichtern. Sie hilft Kriminellen beispielsweise dabei, täuschend echte Nachrichten zu verfassen, Sicherheitslücken aufzuspüren oder gestohlene Daten auszuwerten. Untersuchungen von Google und Anthropic zeigen, dass KI bereits bei tatsächlichen Angriffen eingesetzt wird und einzelne Arbeitsschritte erheblich beschleunigen kann. Ob dadurch insgesamt mehr erfolgreiche Cyberangriffe stattfinden werden, ist allerdings offen. Auch beim Angriff auf die LMU gibt es bislang keine Hinweise auf einen Einsatz von KI.