
Betrüger nutzen echte Mail-Adressen
Die Betrüger stehlen dafür Informationen echter Geschäftspartner – im schlimmsten Fall verschaffen sie sich Zugriff auf deren IT-System und schreiben die Gemeinden unter der echten E-Mail-Adresse an und schicken Rechnungen, die täuschend echt aussehen. „Es geht über einen Schulbus-Unternehmer an die Gemeinde“, sagt Claus Hofmann, „alles stimmt – die Rechnung, die ausgeführten Tätigkeiten – nur die Kontonummer ist falsch.“
Auch eine Gemeinde im Landkreis Traunstein wurde bereits Opfer einer solchen Betrugsmasche. „Wir reden da von einem Betrag zwischen 80.000 und 140.000 Euro.“ Doch aus diesem Fall habe man gelernt, sagt Hofmann. Inzwischen ist es verpflichtend für die Mitarbeitenden in den Ämtern, telefonisch nachzufragen, falls ein Geschäftspartner seine Kontodaten ändert.
„Penetrationstests“: Den Betrügern auf der Spur
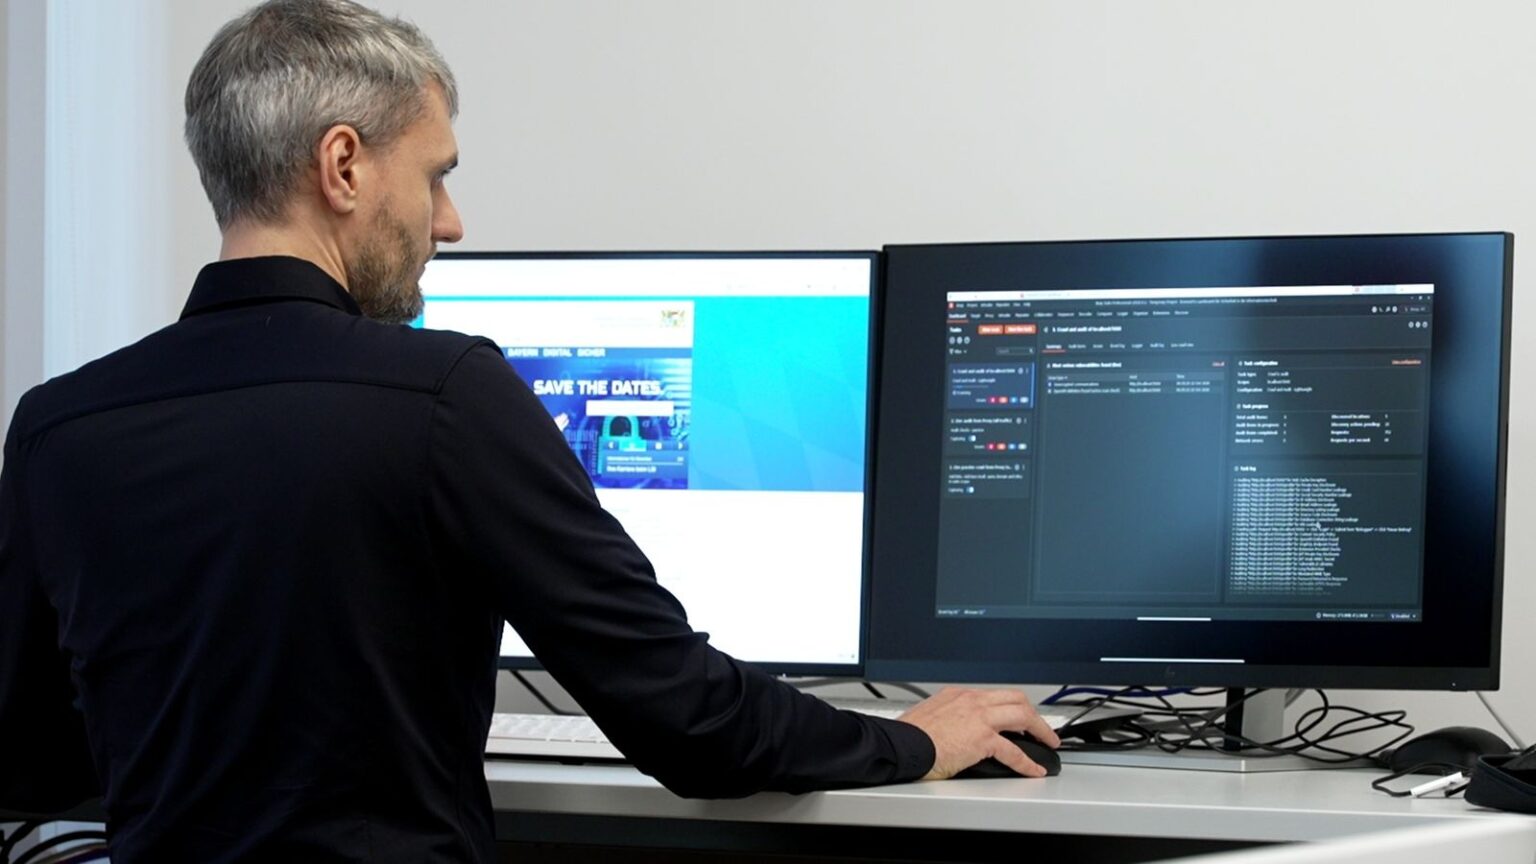
Im Landesamt für Sicherheit in der Informationstechnik (LSI) in Nürnberg kennt man die Strategien der Cyber-Angreifer. Das LSI führt sogenannte „Penetrationstests“ durch. Dabei werden gezielt Sicherheitslücken gesucht, die es Angreifern ermöglicht, sich ins System von Städten und Gemeinden einzuhacken. Dabei müssen die Experten auch die Fortschritte der Künstlichen Intelligenz im Blick haben.
Durch KI werden Schwachstellen in IT-System schneller bekannt als früher und weiter verbreitet, so Pierre Reuter, Referatsleiter für Penetrationstests. Außerdem brauche es weniger Expertise, um einen Angriff durchzuführen. „Es ist nicht mehr notwendig, ein tiefes technisches Verständnis zu haben, sondern es geht eher darum, KI-Tools zu bedienen. Und da müssen wir mithalten, selbst KI einsetzen, um zu sehen, wo sie uns was bringt.“
Eine Schwachstelle, auf die Pierre Reuter und seine Kollegen immer wieder stoßen, ist veraltete Software. Er empfiehlt deshalb Unternehmen und Ämtern, die regelmäßigen Updates ernst zu nehmen.